Kritische PHP-Sicherheitslücke
NÖN, OTS und weitere NÖ Websites offline

- Hacker-Alarm: Zwei kritische Sicherheitslücken in PHP versetzen Website-Betreiber weltweit in Alarmbereitschaft. Auch zahlreiche Anbieter in Niederösterreich reagieren mit vorsorglichen Sicherheitsmaßnahmen.
- Foto: Pexels (Symbolbild)
- hochgeladen von Lina Chalusch
Zwei kritische Sicherheitslücken in einer weit verbreiteten Programmiersprache sorgen am Mittwoch für Alarm im Internet. Aus Sorge vor möglichen Hackerangriffen schränken Betreiber ihre Websites und Online-Dienste vorsorglich ein oder nehmen sie vorübergehend vom Netz. Betroffen sind auch regionale Medien, darunter die NÖN und der OTS-Dienst der APA.
NÖ. Wer heute bestimmte Internetseiten aufrufen möchte, erlebt mitunter eine Überraschung: Statt der gewohnten Inhalte erscheint eine Fehlermeldung oder die Website ist überhaupt nicht erreichbar. Dahinter können dringende Sicherheitsmaßnahmen stecken. Zwei neu bekannt gewordene Schwachstellen in der Programmiersprache PHP versetzen derzeit Website-Betreiber weltweit in Alarmbereitschaft.
Was ist passiert?
Die beiden Sicherheitslücken tragen die technischen Namen CVE-2026-109618 und CVE-2026-109619. Unter IT-Experten werden sie als „PHP2Shell“ bezeichnet. Auf einer Skala von null bis zehn erreichen sie einen Risikowert von 9,2.
Vereinfacht gesagt, könnten Hacker die Fehler nutzen, um einem betroffenen Computer eigene Befehle zu geben. Im schlimmsten Fall könnten sie dadurch die Kontrolle über einen Server übernehmen. Auf solchen Servern liegen Websites, Bilder, Texte und teilweise auch sensible Daten.
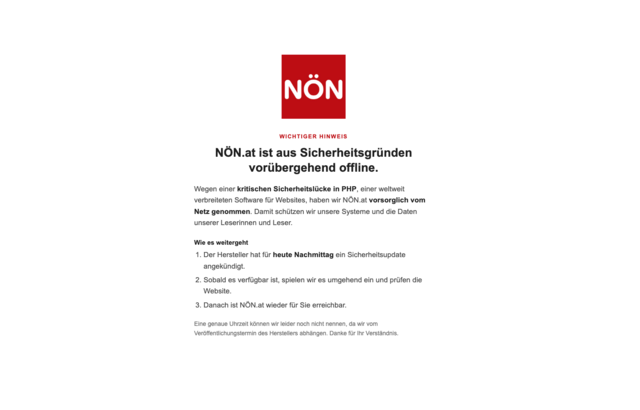
- Website offline: Auch die Niederösterreichischen Nachrichten (NÖN) haben ihre Website vorsorglich vom Netz genommen. Damit soll das Risiko möglicher Hackerangriffe reduziert werden.
- Foto: NÖN
- hochgeladen von Lina Chalusch
Ob eine Website tatsächlich angegriffen wurde, ist damit noch nicht gesagt. Die Sicherheitslücken eröffnen eine mögliche Angriffsmöglichkeit. Genau deshalb handeln viele Betreiber lieber frühzeitig, bevor etwas passiert.
Warum sind so viele Websites gefährdet?
Die Ursache liegt in PHP. Das ist eine Programmiersprache, die auf vielen Websites im Hintergrund läuft. Sie sorgt zum Beispiel dafür, dass Nachrichtenartikel angezeigt, Suchfunktionen ausgeführt oder Benutzerkonten verwaltet werden.
Viele Betreiber verwenden Programme, die auf PHP aufbauen, darunter bekannte Systeme wie WordPress und Drupal. Ist die verwendete Software verwundbar, kann das deshalb zahlreiche unterschiedliche Websites betreffen.
Für Besucher ist diese Technik unsichtbar. Niemand kann allein am Aussehen einer Website erkennen, ob sie gefährdet ist. Die Betreiber müssen ihre Systeme überprüfen und herausfinden, ob sie ein Sicherheitsupdate benötigen.
Warum schalten Betreiber ihre Websites ab?
Die europäische Cybersicherheitsbehörde CERT-EU empfiehlt, die verfügbaren Sicherheitsupdates so schnell wie möglich zu installieren. Ist das nicht sofort möglich, sollten betroffene Systeme gegebenenfalls vorübergehend vom öffentlichen Internet getrennt werden.
Das klingt drastisch, lässt sich aber einfach erklären: Wenn eine Haustür ein kaputtes Schloss hat, kann es sicherer sein, den Eingang vorübergehend zu sperren, bis das Schloss repariert ist. Bei einer Website bedeutet das, dass sie vorerst nicht mehr für alle Menschen im Internet erreichbar ist.
Die PHP-Entwickler kündigten Sicherheitsupdates für heute, Mittwoch, den 21. Oktober, gegen 16 Uhr an. Danach müssen Betreiber die Fehler beheben und prüfen, ob ihre Websites wieder sicher erreichbar sind.
Auch Niederösterreich ist betroffen
Die Sicherheitsmaßnahmen sind auch hierzulande spürbar. So wurden beispielsweise Websites der Niederösterreichischen Nachrichten (NÖN), der Caritas und des OTS-Dienstes der APA abgeschaltet.
Auch bei Universitäten gibt es Einschränkungen. Die TU Wien hat ihre Onlinedienste während der dringenden Wartungsarbeiten vorübergehend auf das interne Universitätsnetz beschränkt. Auch die Universität Wien ist derzeit über ihre Website nicht erreichbar.
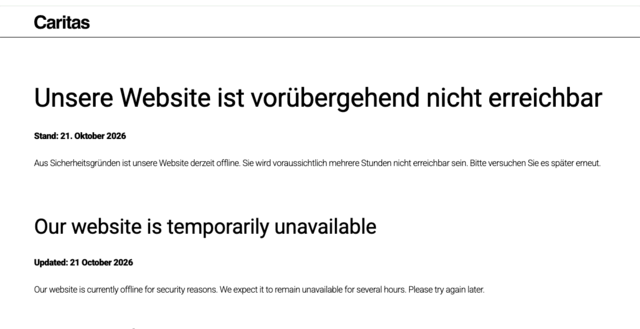
- Sicherheitslücke in PHP: Die Programmiersprache läuft im Hintergrund zahlreicher Websites. Fehler in der Software können deshalb weitreichende Folgen haben.
- Foto: Caritas
- hochgeladen von Lina Chalusch
Welche Angebote vollständig offline sind und welche nur teilweise eingeschränkt wurden, ist nicht in allen Fällen unabhängig bestätigt. Die Situation kann sich während der laufenden Sicherheitsarbeiten rasch ändern.
Wettlauf gegen die Hacker
Besonders heikel ist, dass Kriminelle nach der Veröffentlichung genauer technischer Informationen gezielt nach verwundbaren Servern suchen könnten. Dafür müssen sie nicht jede Website einzeln prüfen: Automatisierte Programme können große Mengen von Internetadressen in kurzer Zeit durchsuchen.
Betreiber müssen jetzt feststellen, ob ihre Systeme betroffen sind, die Sicherheitsupdates einspielen und anschließend kontrollieren, ob alles wieder sicher funktioniert. Noch ist nicht abschließend geklärt, welche PHP-Versionen betroffen sind und für welche älteren Versionen Updates bereitgestellt werden. Gerade bei älteren Systemen kann die Absicherung daher zusätzliche Arbeit erfordern.
Was bedeutet das für Nutzer?
Wer heute eine Website nicht öffnen kann, muss nicht gleich das Schlimmste befürchten. Dahinter kann eine bewusste Schutzmaßnahme stecken. Nutzer sollten allerdings besonders vorsichtig sein, wenn sie Nachrichten erhalten, die angeblich wegen der Sicherheitslücke zur Eingabe eines Passworts oder zum Herunterladen einer Datei auffordern.
Für die Betreiber zählt jetzt jede Sekunde. Sie müssen ihre Systeme absichern, bevor Angreifer mögliche Schwachstellen ausnutzen. Bis die Sicherheitsupdates installiert und die betroffenen Angebote überprüft sind, könnten weitere Websites zeitweise nicht erreichbar sein.
Das könnte dich auch interessieren:
 Aktuelle Nachrichten aus Niederösterreich auf
Du möchtest kommentieren?
Du möchtest zur Diskussion beitragen? Melde Dich an, um Kommentare zu verfassen.